
OpenAI向北约提供最先进的网络安全人工智能访问权限
土耳其伊兹密尔—NATO各国政府现在将能够访问OpenAI最强大的人工智能模型,以发现和修补网络漏洞,公司的高管在这里的联盟会议上表示。
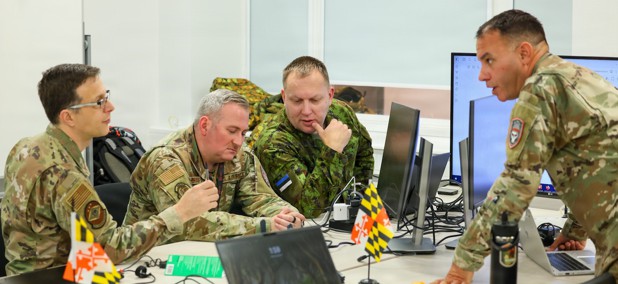
这一公告 是在NATO新努力之后发布的,旨在允许操作员在关键演习中使用新的网络工具,包括人工智能代理,例如本月早些时候在爱沙尼亚塔林举行的交叉剑演习。参与者设计并部署了人工智能代理以完成任务,“与他们作为操作员并肩工作。技术环境还使用了本地人工智能,并且在此次演习中首次使用了OpenAI Daybreak,”根据NATO的公告。
这一举措标志着该公司Daybreak 计划的国际扩展,该计划于5月启动,旨在为获得认证的机构和美国政府提供访问公司最先进模型的权限,以发现关键软件中的漏洞。Anthropic的Glasswing项目于4月启动,类似于此。
OpenAI在NATO Edge期间发布了这一公告,这是该联盟最大的年度技术商业活动。今年,超过3500名与会者和270多家展商聚集在一起,讨论由于NATO日益增长的防御承诺而产生的安全、技术和商业机会。一位NATO官员表示,NATO通信与信息局(NCIA)将在2027年底之前向行业授予超过30亿美元的合同,重点关注云计算、空间服务和人工智能。这30亿美元是在NATO盟国各自花费在人工智能上的基础上增加的。不出所料,许多展商提供了人工智能工具或人工智能驱动的产品。
此次活动还恰逢俄罗斯增加对NATO盟国的网络攻击。网络安全专家和官员多年来一直警告称,人工智能将使俄罗斯犯罪团伙等行为者能够加大力度,暴露更多软件漏洞,并帮助攻击者编写更有效的恶意软件。这可能助长俄罗斯在西方国家制造混乱和破坏的努力,并加剧公众对其政府的不满。越来越多的网络安全专家以及OpenAI和Anthropic的高管们表示,最佳防御是以新的方式使用人工智能,首先发现和修复漏洞。
这一理念推动了今年交叉剑演习中对代理人工智能网络防御的重视。
在伊兹密尔,OpenAI国家安全与政策负责人萨莎·贝克表示,科技公司和NATO需要关注的是“缩短从发现漏洞到修补漏洞的时间窗口……从几个月缩短到几周,再到几小时,甚至几分钟?这是我们想要实现的结果。因此,我鼓励大家对我们进行问责。”
北约各国政府在土耳其伊兹密尔的一次会议上获得了OpenAI的先进人工智能模型以用于网络安全。此举旨在增强对网络漏洞的识别和修补,正值俄罗斯网络攻击增加之际。北约计划到2027年在人工智能和网络安全合同上投资超过30亿美元,强调人工智能在防御战略中的重要性。
- 北约获得了OpenAI的网络安全人工智能模型的访问权限。
- 该公告是在北约Edge这一重大技术活动上发布的。
- 北约计划到2027年授予超过30亿美元的专注于人工智能和网络安全的合同。
- 俄罗斯对北约盟国的网络攻击正在增加。
- Crossed Swords演习涉及部署人工智能代理进行网络防御。